Sur Extremo Noticias
Francia: 350 supermercados quedaron a merced de un ataque que subió las heladeras hasta 50 grados
Un hackeo contra controladores de refrigeración de la firma danesa Danfoss dejó sin cadena de frío a cientos de locales, arruinó alimentos y provocó incendios. Versiones de firmware sin actualizar e interfaces expuestas en internet aparecen como las principales puertas de entrada.
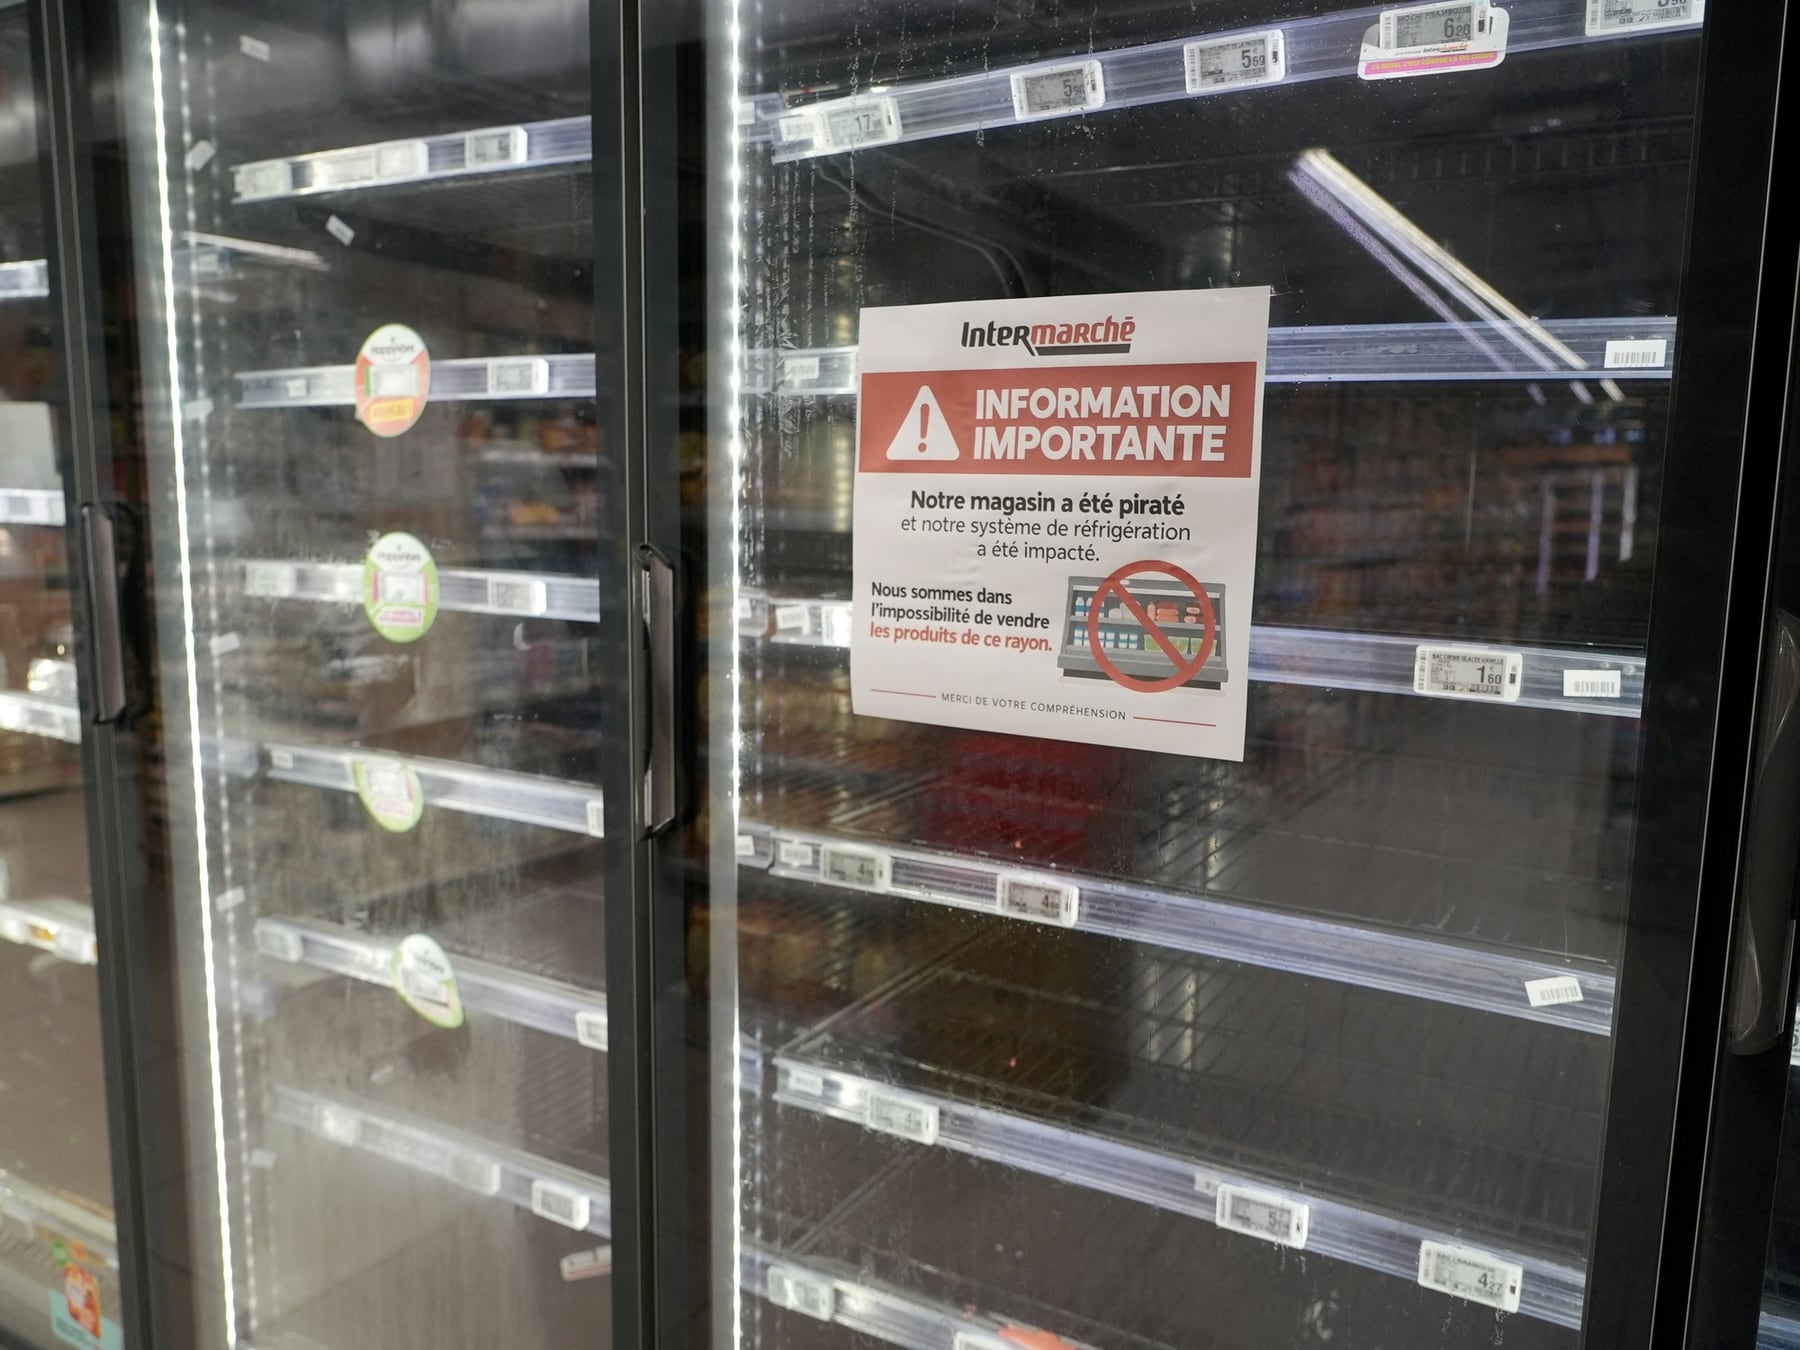
Un ciberataque contra los controladores de refrigeración de al menos 350 supermercados en Francia permitió modificar a distancia la temperatura de heladeras y cámaras frigoríficas, con picos que habrían alcanzado los 50 grados. El incidente, que ya se considera uno de los episodios de hackeo a infraestructura comercial más graves de los últimos años en Europa, arruinó mercadería fresca y congelada y generó focos de incendio en varios locales. Las pérdidas económicas todavía se están cuantificando, pero las autoridades francesas confirmaron que la cadena logística de alimentos quedó comprometida en una escala pocas veces vista.
Heladeras con cerebro propio y una puerta que quedó abierta
Las cámaras frigoríficas de los supermercados ya no funcionan como una simple caja enchufada a la pared: llevan incorporadas pequeñas computadoras que regulan compresores, ciclos de descongelamiento y alarmas. Para pensarlo con una analogía de cocina, es como si la heladera de una casa tuviera un termómetro inteligente que avisa al celular cuando sube la temperatura, pero además ajustara el frío solo. Esa automatización es lo que permite que una cadena con decenas de sucursales controle todo desde una consola central, sin enviar técnicos a cada local.
Esa misma comodidad operativa fue la puerta de entrada del ataque. Los controladores comprometidos pertenecen a la empresa danesa Danfoss, especializada en refrigeración y automatización industrial. La propia compañía reconoció que varios equipos afectados utilizaban versiones antiguas de su firmware, algunas ya fuera de soporte y sin actualizaciones de seguridad disponibles. Según un relevamiento realizado con la herramienta de búsqueda Shodan, unas 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se aclaró cuántas presentaban fallas explotables.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla.”Braian Arroyo, especialista en ciberinteligencia
Una de las hipótesis más firmes apunta al controlador Danfoss AK-SM 800A. El equipo de investigación Team82, de la empresa Claroty, había identificado vulnerabilidades en ese modelo que permitían eludir la autenticación y ejecutar instrucciones en forma remota. Danfoss publicó parches para corregirlas, aunque las autoridades francesas todavía no confirmaron oficialmente que esas fallas específicas hayan sido el vector del ataque. En palabras del propio Arroyo, en ocasiones esos problemas permiten acceder incluso sin conocer la contraseña.
Qué mirar para entender el riesgo
- Firmware sin actualizar: las versiones obsoletas son el eslabón más débil y el camino más habitual para los atacantes, como dejar una cerradura vieja en una casa remodelada.
- Interfaces de gestión expuestas en internet: cada panel visible en Shodan es una potencial puerta de entrada si no está protegido por contraseñas robustas y segmentación de red.
- Credenciales filtradas o por defecto: muchos equipos industriales salen de fábrica con usuarios y contraseñas genéricos que nunca se cambian.
- Fallas documentadas y parcheadas: el caso del AK-SM 800A muestra que aun cuando existe solución, su aplicación depende de cada operador.
- Falta de monitoreo físico: cuando un sistema automatizado sube 50 grados la temperatura y nadie lo detecta a tiempo, la red de alarmas internas también falló.
Con acceso al sistema, un atacante puede modificar la temperatura, alterar los ciclos de descongelamiento y hasta desactivar las alarmas. Los reportes del incidente indican que los cambios elevaron progresivamente el calor interno hasta arruinar la mercadería y provocar incendios en varios locales. Las consecuencias todavía se investigan: no se precisó oficialmente el número exacto de sucursales con pérdidas totales, ni el costo final para las cadenas afectadas.
Lo que todavía no se sabe
El episodio deja varias preguntas abiertas. Las fuerzas de seguridad francesas no difundieron todavía la identidad de los atacantes ni el móvil del operativo, que podría ir desde una búsqueda de lucro económico hasta un sabotaje con fines políticos. Tampoco se explicó por qué cientos de supermercados operaban con versiones de software sin soporte, en muchos casos durante años, pese a que las actualizaciones estaban disponibles. Y, sobre todo, no queda claro cuántas interfaces de Danfoss similares a las atacadas siguen hoy expuestas en otros países, incluida la Argentina, donde las cadenas de supermercados también suelen utilizar controladores de refrigeración industrial. La respuesta a esos interrogantes marcará el alcance real de lo que, por ahora, parece una advertencia global.
Comentarios
0Todavía no hay comentarios. Sé el primero.