Sur Extremo Noticias
Un decodificador barato, una Wi-Fi abierta: el hallazgo que muestra por qué una TV box puede salir comprometida de la caja
Investigadores chilenos presentaron en Buenos Aires el caso de un equipo económico que se conectaba solo a un servidor de control remoto. El problema estaba en el firmware y sobrevivía al reseteo de fábrica.
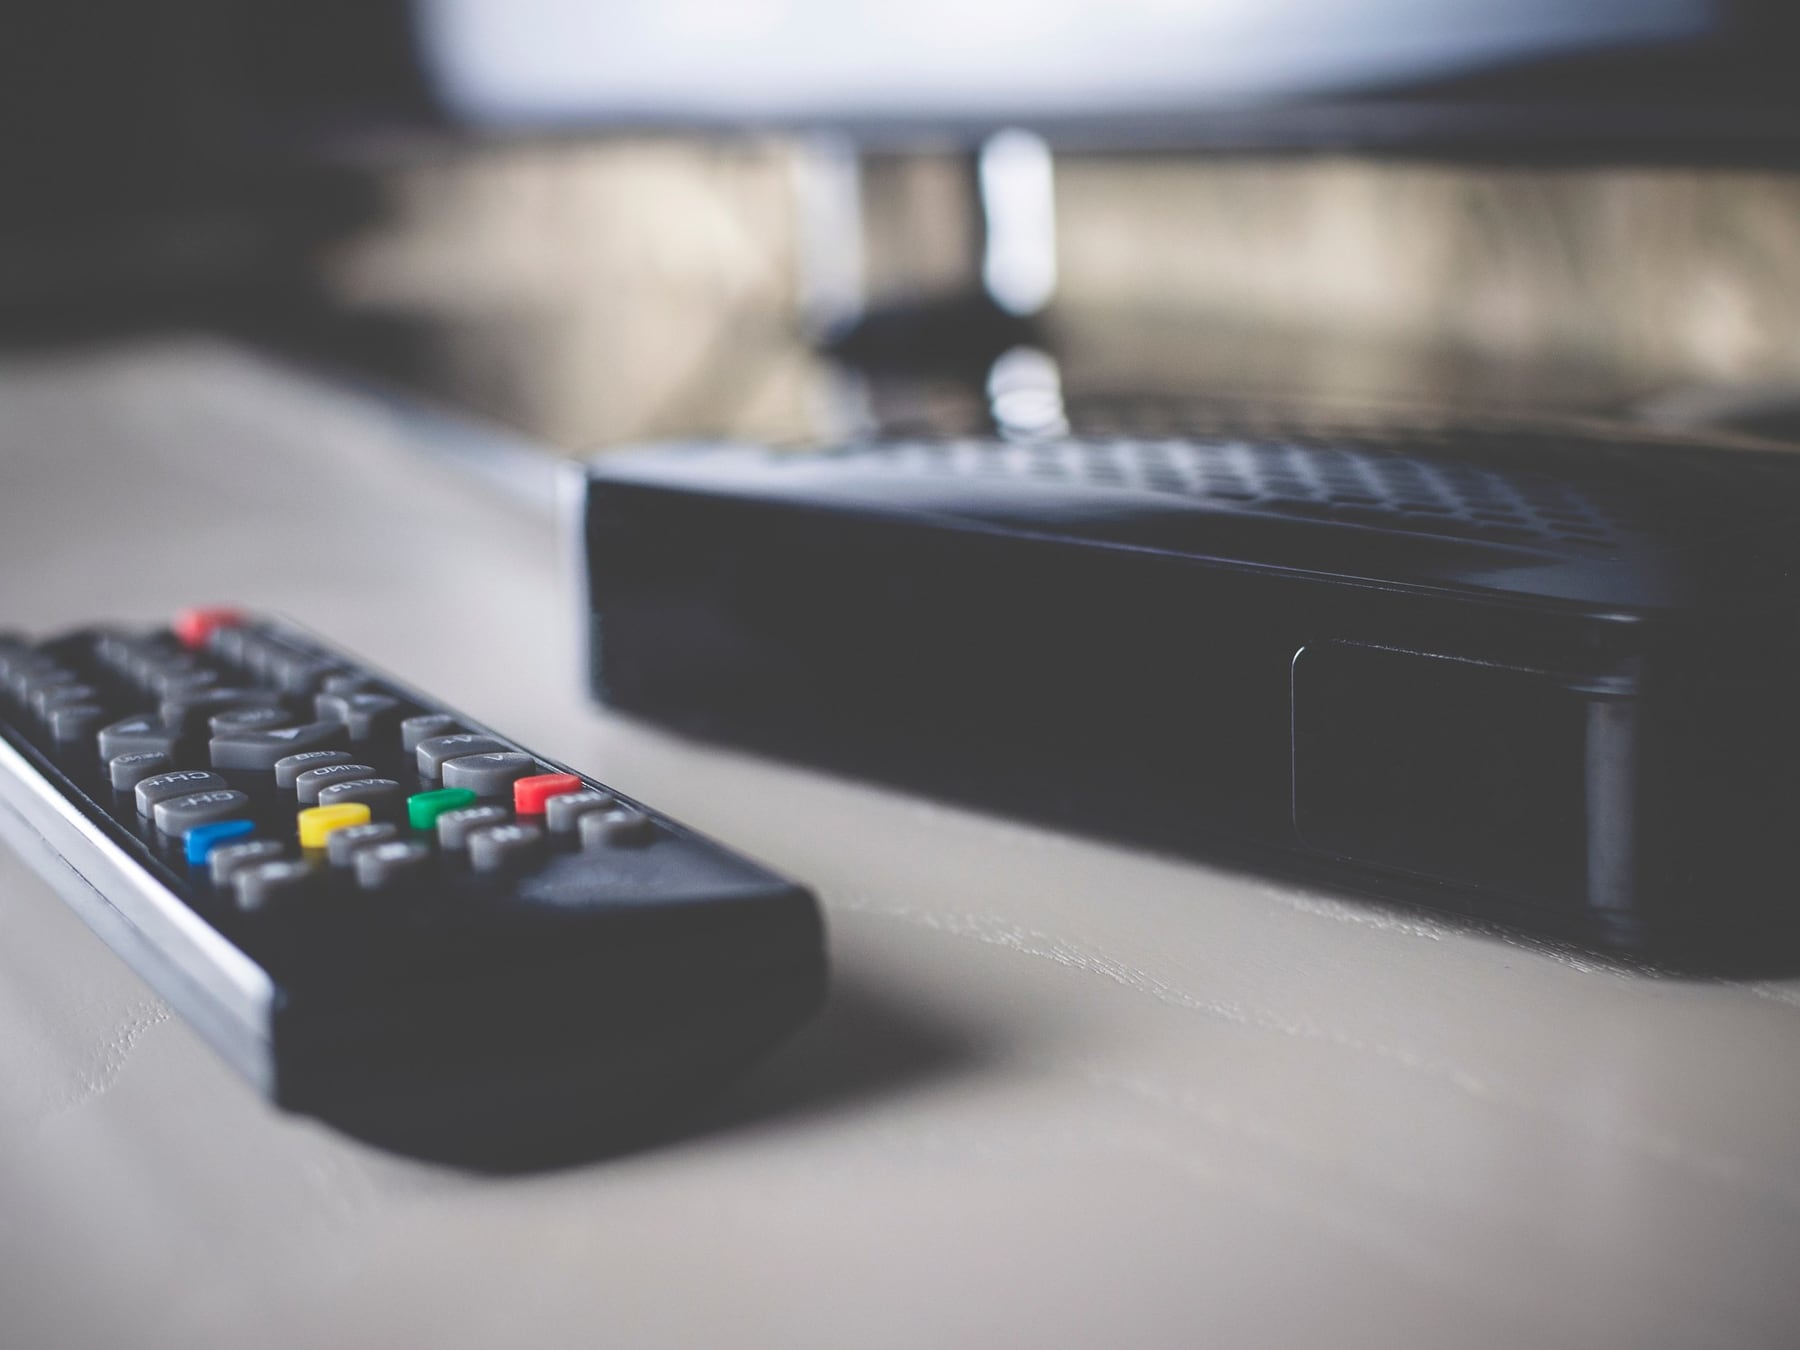
El dato es concreto: en la Ekoparty 22, la conferencia de seguridad informática que se realizó en Buenos Aires, los especialistas Anthony De La Paz y Patricio Moraga Abarca presentaron el resultado de abrir, desarmar y monitorear una TV box comprada en una feria de Santiago de Chile. El equipo, de los que se ofrecen en el mercado argentino desde 27.000 pesos, llegó a sus manos ya conectado a un servidor de comando y control identificado como malicioso. La comunicación se estableció sin que el usuario instalara nada, sin descargar aplicaciones sospechosas y sin hacer clic en ningún enlace.
Para entender de qué se habla cuando se menciona un servidor de comando y control, sirve una analogía de cocina: es como si al sacar una olla nueva de la caja, ya tuviera adentro, escondido bajo el fondo, un cable que la conectara a la cocina del vecino. Cada vez que uno enchufa la cocina propia, el vecino puede encender una hornalla a distancia. La TV box hacía lo mismo con el router del hogar: hablaba con un equipo remoto y esperaba órdenes.
Qué encontraron dentro
Los investigadores siguieron un camino metódico. Conectaron el dispositivo a una red aislada, observaron hacia dónde se dirigía el tráfico y detectaron la comunicación con el servidor malicioso. Después abrieron la carcasa, extrajeron una copia de la memoria y localizaron el código responsable dentro del firmware, es decir, la capa de software más básica, la que se ejecuta antes de que aparezca cualquier sistema operativo visible. Como el problema estaba en ese nivel tan bajo, restaurar el equipo a los valores de fábrica no alcanzaba para eliminarlo.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca, especialistas en seguridad informática
Para probarlo, reprodujeron en un entorno controlado el servidor al que el equipo intentaba conectarse y redirigieron la comunicación hacia una red propia. Desde allí, ejecutaron comandos en pocos segundos y comprobaron que el dispositivo obedecía instrucciones externas sin intervención del usuario.
- Origen del equipo: dar preferencia a marcas conocidas con soporte oficial y descartar modelos anónimos sin identificación clara del fabricante.
- Precio demasiado bajo: si una TV box con Android cuesta una fracción de lo que cobran las marcas establecidas, el ahorro puede estar en los componentes y en el software.
- Comportamiento al primer encendido: si el aparato muestra conexiones hacia Internet sin que se haya iniciado sesión en ningún servicio, conviene apagarlo y consultar a un especialista.
- Reseteo de fábrica como solución: por el alcance, no sirve para limpiar un firmware comprometido, ya que el código malicioso se ubica antes del sistema operativo.
- Red del hogar: mantener los dispositivos de prueba o de dudosa procedencia en una red Wi-Fi separada de la que se usan para home banking, correo y cuentas personales.
La presentación en la Ekoparty 22 dejó varias preguntas abiertas. Los especialistas no precisaron qué porcentaje de los equipos económicos que se venden en la región podría llegar en la misma condición, un dato clave para dimensionar el riesgo real. Tampoco detallaron cuántos modelos o marcas específicas están afectadas: el estudio se concentró en un dispositivo puntual. Queda por delante verificar si los controles aduaneros y las plataformas de comercio electrónico locales están en condiciones de detectar este tipo de compromisos antes de que el producto llegue al consumidor final.
Comentarios
0Todavía no hay comentarios. Sé el primero.